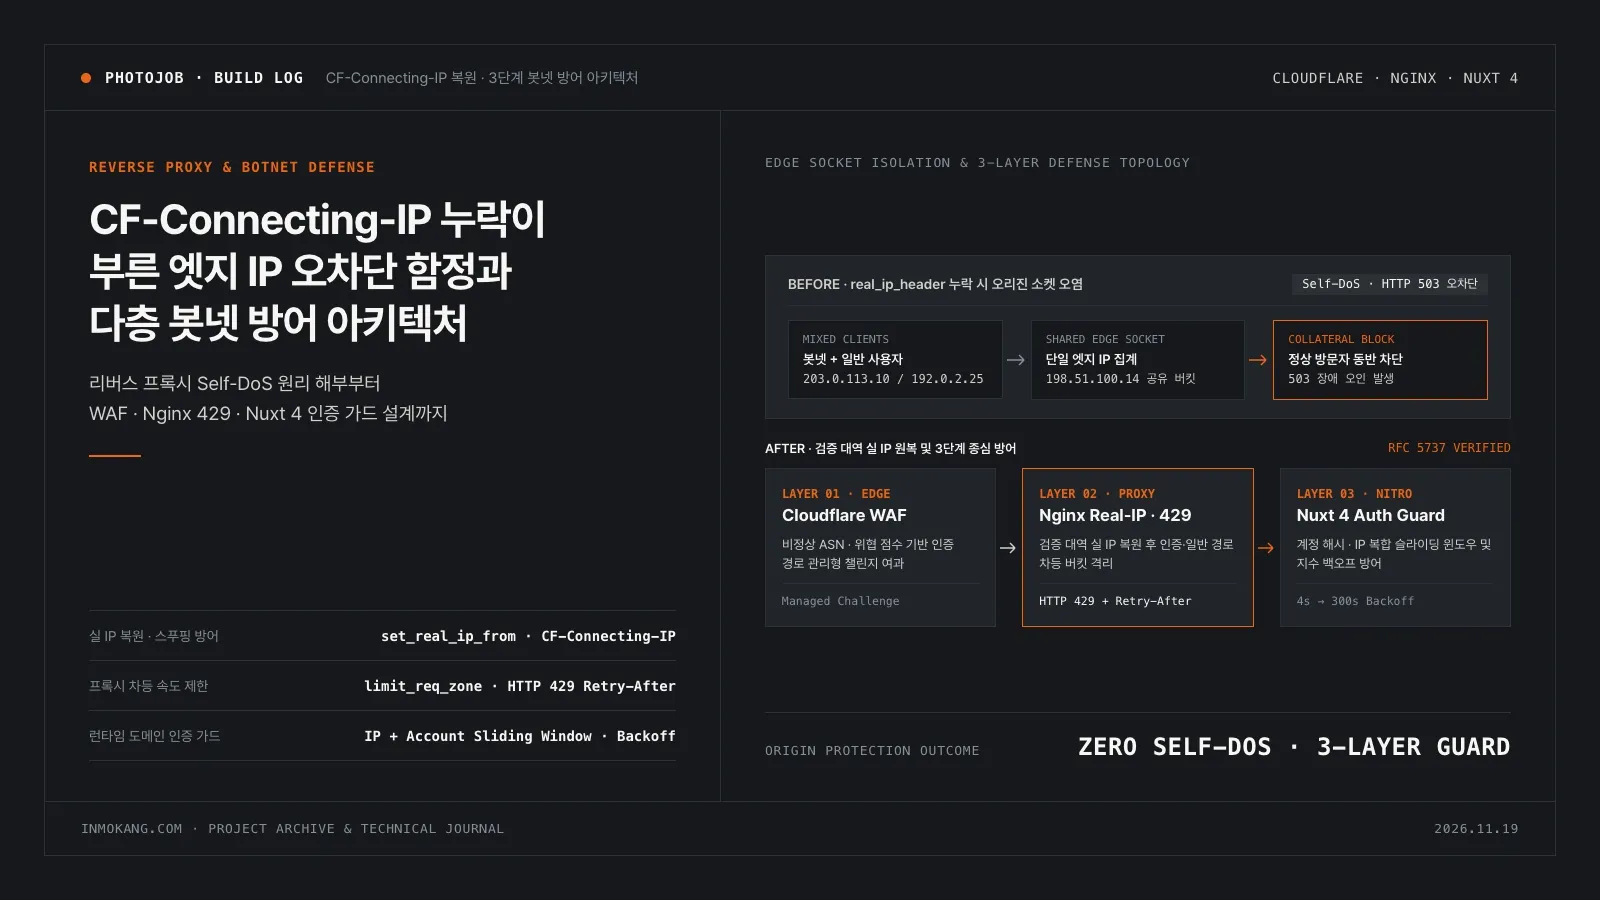
Cloudflare 리버스 프록시 환경에서 CF-Connecting-IP 누락이 부른 엣지 IP 오차단 함정과 다층 봇넷 방어 아키텍처
상업 사진가와 전문 어시스턴트, 렌탈 스튜디오를 정밀한 장비·공간 스펙으로 연결하는 버티컬 매칭 플랫폼 PhotoJob을 운영하다 보면, 서비스 규모와 무관하게 자동화된 봇넷의 무차별 대입 공격을 마주하게 됩니다. 회원 계정과 구인구직 연락처, 스튜디오 예약 정보를 다루는 인증 엔드포인트(/api/auth/login, /api/auth/reset-password)는 배포 직후부터 외부 크레덴셜 스터핑(Credential Stuffing) 봇의 상시 표적이 됩니다.
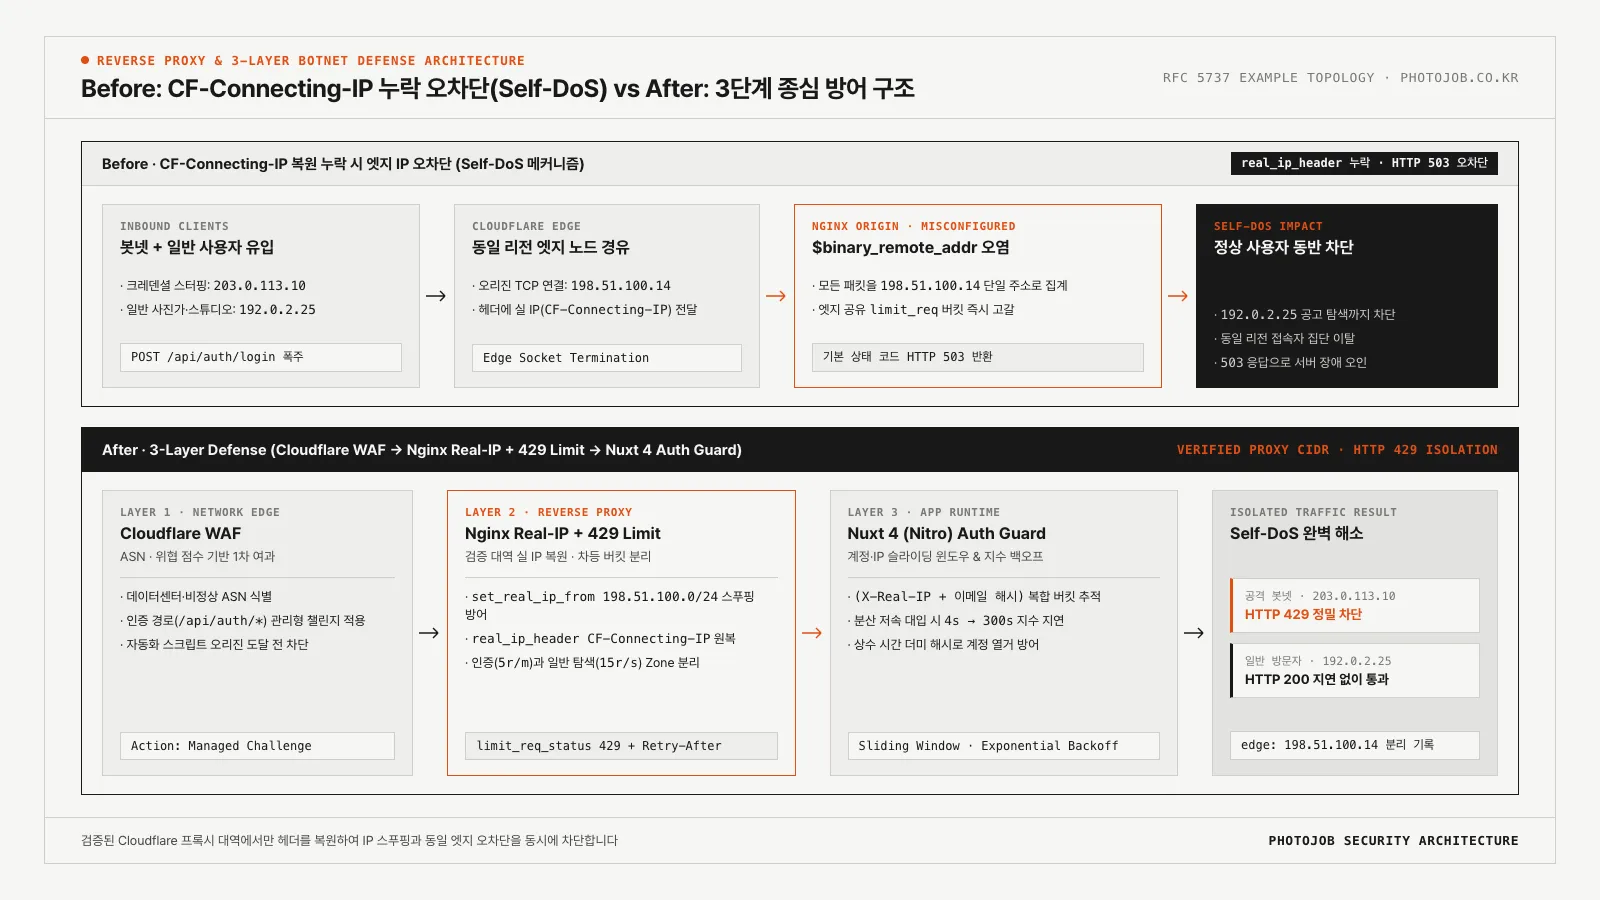
문제는 공격 트래픽을 막기 위해 앞단에 Cloudflare 리버스 프록시를 두고 오리진 서버의 Nginx에 요청 속도 제한(limit_req)을 성급히 활성화했을 때 발생합니다. 프록시 구간의 클라이언트 실 IP 복원(CF-Connecting-IP) 설계가 빠진 상태에서 레이트리밋을 걸면, 공격자 봇넷만 차단되는 것이 아니라 동일 리전의 Cloudflare 엣지 노드를 경유하는 정상 사용자까지 한꺼번에 접속이 끊기는 자가 서비스 거부(Self-DoS) 장애로 번지기 때문입니다.
이 글에서는 리버스 프록시 환경에서 $binary_remote_addr 변수가 오염되어 정상 트래픽을 오차단하는 메커니즘과 헤더 스푸핑(IP Spoofing) 보안 원칙을 짚어보고, Cloudflare WAF · Nginx Real-IP 및 HTTP 429 차등 제한 · Nuxt 4(Nitro) 인증 가드로 이어지는 3단계 종심 방어(Defense-in-Depth) 아키텍처를 설계·검증한 과정을 공유합니다.
1. 문제 발단: 분산 크레덴셜 스터핑과 리버스 프록시 뒤편의 Self-DoS 함정
초기 웹 서비스를 구축할 때 흔히 선택하는 구성은 도메인 DNS의 프록시(Orange Cloud)를 활성화해 DDoS와 TLS 종단을 Cloudflare 엣지에 위임하고, 오리진 서버에서는 Nginx가 Nuxt 애플리케이션 컨테이너 앞단에서 리버스 프록시 역할을 수행하는 이중 프록시 구조입니다.
평소 트래픽이 완만할 때는 이 구조에서 아무런 이상 징후가 드러나지 않습니다. 그러나 유출된 계정 목록을 대입하는 분산 크레덴셜 스터핑 봇넷(203.0.113.10, 203.0.113.45 등 수백 개의 분산 IP)이 인증 API에 초당 수십 건의 POST 요청을 쏟아붓는 순간, 단순한 limit_req 설정은 예상치 못한 역효과를 일으킵니다.
- 비정상적인 연쇄 차단 발생: 공격 시도 직후 로그인 API뿐만 아니라 구인 공고 탐색 페이지와 정적 리소스를 조회하던 일반 사용자(
192.0.2.25)에게서도 간헐적인 접속 실패가 동시에 관측됩니다. - 로그 상의 단일 IP 집중 현상: 오리진 서버의
/var/log/nginx/access.log를 열어보면, 서로 다른 통신사와 네트워크에서 접속한 요청들이 모두 소수의 동일한 IP 대역(198.51.100.14등 Cloudflare 엣지 서버 IP)으로 기록되어 있습니다. HTTP 503응답으로 인한 장애 오인: Nginxlimit_req모듈의 기본 차단 상태 코드는429 Too Many Requests가 아닌503 Service Temporarily Unavailable이므로, 업타임 모니터와 프론트엔드 클라이언트는 이를 속도 제한이 아닌 **오리진 서버 다운(장애)**으로 판단하게 됩니다.
결국 공격자를 막기 위해 세운 방어벽이 공격자의 패킷을 방아쇠 삼아 일반 사용자의 정상 세션까지 가로막는 전형적인 Self-DoS(자가 서비스 거부) 상황에 빠지는 것입니다.
2. 왜 일반 사용자까지 차단되는가: $binary_remote_addr 오염과 헤더 스푸핑 딜레마
이 현상의 근본 원인은 OSI L4(TCP 전송 계층) 소켓 연결 주체와 L7(HTTP 애플리케이션 계층) 실제 발신자 정보 사이의 불일치에 있습니다.
Cloudflare 프록시를 통과하는 모든 HTTP 요청은 클라이언트 브라우저가 오리진 서버와 직접 TCP 핸드셰이크를 맺지 않습니다. 대신 사용자와 가장 가까운 리전의 Cloudflare 애니캐스트(Anycast) 엣지 노드가 요청을 수신한 뒤, 오리진 Nginx와 새로운 TCP 연결을 수립하여 패킷을 전달합니다. 따라서 별도의 복원 모듈이 없으면 Nginx가 바라보는 소켓 연결 주소($remote_addr 및 이를 4바이트 이진 형태로 압축한 $binary_remote_addr)는 언제나 **Cloudflare 엣지 노드의 IP(198.51.100.14)**로 고정됩니다.
# [복원 전 오리진 Nginx 로그 예시 — RFC 5737 문서화 대역 기준]
# 공격자(203.0.113.10)와 정상 사용자(192.0.2.25)가 동일한 엣지 소켓(198.51.100.14)으로 집계됨
remote_addr=198.51.100.14 cf_ip=203.0.113.10 "POST /api/auth/login HTTP/1.1" 503
remote_addr=198.51.100.14 cf_ip=192.0.2.25  "GET /studios HTTP/1.1" 503
이 상태에서 limit_req_zone $binary_remote_addr를 선언하면, 인접 리전(예: 서울 ICN 리전)을 통과하는 수천 명의 방문자와 공격자 봇이 단 몇 개의 엣지 IP 레이트리밋 버킷을 공동으로 나눠 쓰는 구조가 됩니다. 공격자가 초당 허용치를 채우는 즉시 같은 엣지 노드를 타는 선량한 방문자의 요청까지 버킷 초과로 드롭됩니다.
그렇다고 해서 Nginx 설정을 건너뛰고 애플리케이션 코드에서 요청 헤더의 CF-Connecting-IP나 X-Forwarded-For 값을 무조건 꺼내 신뢰하면 더 심각한 보안 허점이 열립니다.
| 구성 방식 | $binary_remote_addr 식별값 | 공격 발생 시 정상 사용자 영향 | 헤더 위조(IP Spoofing) 보안성 |
|---|---|---|---|
real_ip_header 누락 (기본값) | Cloudflare 엣지 IP (198.51.100.14) | 동일 리전 엣지 경유 사용자 집단 오차단 (Self-DoS) | 헤더를 참조하지 않으나 실 IP 식별 불가 |
| 무검증 HTTP 헤더 직접 신뢰 | 앱 내부에서 문자열 헤더 임의 추출 | 정상 사용자 오차단은 없음 | 오리진 직접 접근 시 임의 헤더 주입으로 레이트리밋 100% 우회 가능 |
검증 대역 set_real_ip_from 복원 | 실제 클라이언트 IP (203.0.113.10) | 공격자 단일 IP만 정밀 격리 (정상 사용자 무영향) | 검증된 프록시 CIDR 패킷만 치환 허용하여 스푸핑 원천 차단 |
핵심 포인트:
CF-Connecting-IP와X-Forwarded-For는 본질적으로 평문 HTTP 요청 헤더일 뿐입니다. 만약 공격자가 오리진 서버 주소를 알아내 프록시를 우회하여 직접 패킷을 보내거나 신뢰할 수 없는 경유지를 통하면서 매 요청마다CF-Connecting-IP: 192.0.2.99처럼 난수 IP를 주입하면, 출처 검증 없는 레이트리밋은 완전히 무력화됩니다. 따라서 반드시 검증된 Cloudflare 프록시 IP 대역(set_real_ip_from)에서 도착한 패킷에 한해서만 헤더 복원을 수행하고, 호스트 방화벽에서 비인가 대역의80/443포트 직접 접근을 차단해야 합니다.
3. 3단계 종심 방어(Defense-in-Depth) 아키텍처 설계
클라이언트 실 IP를 정확히 복원하더라도 단일 계층의 속도 제한만으로는 지능화된 봇넷을 완전히 방어하기 어렵습니다. 수천 개의 레지덴셜 프록시(Residential Proxy) IP를 동원해 IP당 분당 1~2회씩만 저속으로 로그인을 시도하는 **분산 저속 공격(Low-and-Slow Credential Stuffing)**은 IP 단위 임계치만 검사하는 웹 서버 레이어를 그대로 통과하기 때문입니다.
이에 PhotoJob과 같은 실서비스 웹 아키텍처에서는 네트워크 엣지, 리버스 프록시, 애플리케이션 런타임이 각기 다른 식별 축을 담당하는 3단계 종심 방어(Defense-in-Depth) 구조로 역할을 분리했습니다.
| 방어 계층 | 실행 위치 및 모듈 | 주요 식별 기준 (Key) | 임계 초과 시 응답 동작 | 핵심 방어 목표 |
|---|---|---|---|---|
| Layer 1: 네트워크 엣지 | Cloudflare WAF Custom Rules | 비정상 데이터센터 ASN · 위협 점수 · 인증 URI | Managed Challenge (비대화형/챌린지 검증) | 오리진 서버 도달 전 자동화 봇넷·해외 호스팅 대역 대량 여과 |
| Layer 2: 리버스 프록시 | Nginx realip + limit_req | 복원된 $binary_remote_addr · 경로별 Zone 분리 | HTTP 429 + Retry-After 헤더 즉시 반환 | 단일 IP 폭주 차단, 정적/일반 페이지 보호, Node.js 이벤트 루프 부하 격리 |
| Layer 3: 앱 런타임 | Nuxt 4 (Nitro) Auth Guard | (복원 IP + 계정 식별자) 복합 슬라이딩 윈도우 | HTTP 429 + 계정별 지수 백오프(Exponential Backoff) | 수천 개 IP가 단일 계정을 노리는 분산 대입 및 이메일 열거 공격 방어 |
3.1. Layer 1 — Cloudflare WAF: ASN·위협 점수 기반 인증 경로 관리형 챌린지
첫 번째 방어선은 공격 패킷이 오리진 서버의 대역폭과 CPU를 소모하기 전에 엣지에서 걸러내는 것입니다. 이때 국가 전체나 특정 대역을 무조건 영구 차단(Block)하면 해외 로밍 중인 촬영 스태프나 VPN 환경의 정상 사용자까지 막힐 수 있습니다.
따라서 민감한 상태 변경 경로(POST /api/auth/*)로 들어오는 요청 중 클라우드 호스팅 데이터센터 ASN에서 발신되었거나 봇 위협 점수가 높은 트래픽에 한해 **Managed Challenge(관리형 챌린지)**를 우선 부과합니다. 실제 브라우저를 사용하는 정상 사용자는 백그라운드 검증만으로 매끄럽게 통과하는 반면, curl이나 헤드리스 스크립트 기반의 대량 스터핑 도구는 TLS 핑거프린트와 자바스크립트 실행 검증 단계에서 즉시 차단됩니다.
3.2. Layer 2 — Nginx ngx_http_realip_module 복원 및 경로별 차등 HTTP 429 제한
두 번째 방어선인 오리진 Nginx에서는 두 가지 원칙을 강제합니다. 첫째, ngx_http_realip_module을 통해 검증된 프록시 대역(set_real_ip_from)에서 온 패킷의 $binary_remote_addr를 CF-Connecting-IP 값으로 원복합니다. 둘째, 레이트리밋 존(Zone)을 전체 경로 하나로 묶지 않고 **인증 전용 엄격 존(auth_limit)**과 **일반 API·SSR 탐색 존(general_limit)**으로 분리합니다.
특히 구인 공고 필터링이나 스튜디오 고해상도 썸네일 조회가 빈번한 페이지 특성상, 일반 탐색 경로에는 순간 버스트(burst=20 nodelay)를 넉넉히 허용하고 로그인 엔드포인트에만 분당 5회 수준의 타이트한 임계치를 적용해야 사용자 경험 저하가 없습니다. 아울러 limit_req_status 429;를 명시하여 기본값 503이 유발하는 서버 장애 오인을 원천 제거합니다.
3.3. Layer 3 — Nuxt 4(Nitro) 계정·IP 슬라이딩 윈도우 및 지수 백오프 가드
세 번째 방어선은 Nuxt 4 서버 엔진(Nitro) 내부의 도메인 인지형 방어 계층입니다. Nginx는 HTTP 바디 안의 로그인 이메일(email) 필드나 비밀번호 검증 성공/실패 여부를 알지 못합니다. 만약 공격자가 500개의 프록시 IP로 IP당 1회씩만 특정 스튜디오 계정에 로그인을 시도하면 Layer 2를 무사히 통과하게 됩니다.
이를 차단하기 위해 Nitro 인증 핸들러에서는 두 개의 카운터를 동시에 운용합니다.
(실제 IP + 정규화된 계정 키)복합 제한: 특정 IP에서 특정 계정으로의 반복 실패를 즉시 격리합니다.- 계정 단위 지수 백오프(Exponential Backoff): 여러 IP에서 동일 계정에 대한 로그인 실패가 누적되면
2초 → 4초 → 8초 → 최대 300초순으로 재시도 허용 간격을 지수적으로 늘립니다. 이때 영구 계정 잠금(Hard Lockout) 대신 시간제 백오프를 택함으로써, 공격자가 의도적으로 실패를 유발해 실제 계정 주인의 업무를 마비시키는 계정 잠금 DoS(Account Lockout DoS) 부작용까지 함께 예방할 수 있습니다.
4. 실전 코드 구현: Nginx Real-IP 설정과 Nuxt 4 인증 방어 미들웨어
아래는 실제 운영 환경에 즉시 적용할 수 있도록 구성한 Nginx 설정과 Nuxt 4(Nitro) 서버 가드 구현 예시입니다. 모든 네트워크 주소는 보안 문서화 표준인 **RFC 5737 예제 대역(198.51.100.0/24, 192.0.2.0/24, 203.0.113.10)**으로 표기했습니다.
4.1. Nginx 클라이언트 실 IP 복원 및 차등 레이트리밋 구성
먼저 /etc/nginx/conf.d/cloudflare-realip.conf 파일에 Cloudflare가 공식 배포하는 공개 IPv4·IPv6 대역 목록을 선언하고 CF-Connecting-IP 헤더 치환을 활성화합니다. 운영 서버에서는 systemd 타이머로 공식 목록을 주기적으로 갱신한 뒤 nginx -t 구문 검증을 거쳐 리로드하도록 구성하는 것이 안전합니다.
# /etc/nginx/conf.d/cloudflare-realip.conf
# 실제 운영 시 Cloudflare 공식 공개 CIDR 목록을 동기화하여 적용합니다.
# (아래 대역은 RFC 5737 / RFC 3849 문서화 예제 대역입니다)
set_real_ip_from 198.51.100.0/24;
set_real_ip_from 192.0.2.0/24;
set_real_ip_from 2001:db8::/32;

real_ip_header CF-Connecting-IP;
real_ip_recursive on;

# 복원된 실제 클라이언트 IP(4바이트 이진 키) 기준 경로별 공유 메모리 Zone 분리
limit_req_zone $binary_remote_addr zone=auth_limit:10m rate=5r/m;
limit_req_zone $binary_remote_addr zone=general_limit:10m rate=15r/s;

# 기본 503 대신 표준 속도 제한 상태 코드(429) 반환 강제
limit_req_status 429;
limit_conn_status 429;

# 디버깅 및 감사 추적을 위해 복원 전 원본 프록시 소켓($realip_remote_addr) 동시 기록
log_format security_audit '$remote_addr (edge:$realip_remote_addr) - [$time_local] '
                          '"$request" $status $body_bytes_sent '
                          '"$http_user_agent" cf_ray="$http_cf_ray"';
이어서 가상 호스트 설정(/etc/nginx/sites-available/photojob.conf)에서 인증 엔드포인트와 일반 SSR 라우트에 서로 다른 버킷 정책과 명시적인 JSON 429 응답을 연결합니다.
# /etc/nginx/sites-available/photojob.conf
upstream photojob_nuxt_upstream {
    server unix:/run/photojob/nitro.sock;
    keepalive 32;
}

server {
    listen 443 ssl http2;
    server_name photojob.co.kr;

    access_log /var/log/nginx/photojob.access.log security_audit;

    # 429 발생 시 Retry-After 헤더와 정형화된 JSON 에러 페이로드 반환
    error_page 429 = @rate_limited;
    location @rate_limited {
        default_type application/json;
        add_header Retry-After 60 always;
        return 429 '{"statusCode":429,"message":"요청이 너무 많습니다. 잠시 후 다시 시도해 주세요."}';
    }

    # 민감 인증 API: 분당 5회, 짧은 버스트(3회)만 허용하여 크레덴셜 스터핑 1차 차단
    location ~ ^/api/auth/(login|reset-password|register)$ {
        limit_req zone=auth_limit burst=3 nodelay;

        proxy_pass http://photojob_nuxt_upstream;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }

    # 일반 SSR 페이지 및 검색 API: 넉넉한 버스트로 탐색 시 오차단 방지
    location / {
        limit_req zone=general_limit burst=30 nodelay;

        proxy_pass http://photojob_nuxt_upstream;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
4.2. Nuxt 4(Nitro) 인증 엔드포인트 슬라이딩 윈도우 & 지수 백오프 가드
Nginx가 X-Real-IP에 이미 검증·복원된 $remote_addr를 주입해 주므로, Nuxt 4 서버 라우트에서는 클라이언트 조작 가능성이 있는 외부 임의 헤더 대신 오리진 Nginx가 전달한 신뢰 헤더를 읽어들입니다. 또한 존재하지 않는 이메일 조회 시 해시 연산 생략으로 응답 시간이 빨라지는 타이밍 부채널(Timing Side-Channel) 노출을 막기 위해 더미 해시 비교까지 함께 수행합니다.
// /app/server/utils/authRateGuard.ts
import { createHash } from 'node:crypto'
import type { H3Event } from 'h3'
import { createError, getRequestHeader, setResponseHeader } from 'h3'

interface AttemptRecord {
  failures: number
  windowStartMs: number
  lockedUntilMs: number
}

const WINDOW_MS = 10 * 60 * 1000 // 10분 슬라이딩 윈도우
const BASE_LOCK_SEC = 4
const MAX_LOCK_SEC = 300
const THRESHOLD = 5

// 단일 인스턴스 메모리 스토어 또는 다중 컨테이너 환경의 경우 Redis(unstorage)로 교체
const attemptStore = new Map<string, AttemptRecord>()

function hashKey(raw: string): string {
  return createHash('sha256').update(raw.trim().toLowerCase()).digest('hex').slice(0, 24)
}

export function extractVerifiedClientIp(event: H3Event): string {
  // 앞단 Nginx ngx_http_realip_module이 검증 후 주입한 X-Real-IP만 신뢰
  return getRequestHeader(event, 'x-real-ip') || event.node.req.socket.remoteAddress || 'unknown'
}

export function assertLoginAllowed(event: H3Event, email: string): { ipKey: string; acctKey: string } {
  const now = Date.now()
  const clientIp = extractVerifiedClientIp(event)
  const normalizedAcct = hashKey(email)

  const ipKey = `auth:ip-acct:${clientIp}:${normalizedAcct}`
  const acctKey = `auth:acct:${normalizedAcct}`

  for (const key of [ipKey, acctKey]) {
    const rec = attemptStore.get(key)
    if (rec && rec.lockedUntilMs > now) {
      const retryAfterSec = Math.ceil((rec.lockedUntilMs - now) / 1000)
      setResponseHeader(event, 'Retry-After', retryAfterSec)
      throw createError({
        statusCode: 429,
        statusMessage: 'Too Many Requests',
        message: `로그인 시도가 일시 제한되었습니다. ${retryAfterSec}초 후 다시 시도해 주세요.`,
      })
    }
  }

  return { ipKey, acctKey }
}

export function recordLoginResult(keys: { ipKey: string; acctKey: string }, succeeded: boolean): void {
  if (succeeded) {
    attemptStore.delete(keys.ipKey)
    attemptStore.delete(keys.acctKey)
    return
  }

  const now = Date.now()
  for (const [idx, key] of [keys.ipKey, keys.acctKey].entries()) {
    const prev = attemptStore.get(key)
    const inWindow = prev && (now - prev.windowStartMs) < WINDOW_MS
    const failures = inWindow ? prev.failures + 1 : 1
    // 계정 전역 키(idx === 1)는 분산 봇넷 방어를 위해 완만한 임계치(THRESHOLD + 3) 적용
    const limit = idx === 0 ? THRESHOLD : THRESHOLD + 3

    let lockedUntilMs = 0
    if (failures >= limit) {
      const expSec = Math.min(BASE_LOCK_SEC * (2 ** (failures - limit)), MAX_LOCK_SEC)
      lockedUntilMs = now + expSec * 1000
    }

    attemptStore.set(key, {
      failures,
      windowStartMs: inWindow ? prev.windowStartMs : now,
      lockedUntilMs,
    })
  }
}
인증 라우트 핸들러(/app/server/api/auth/login.post.ts)에서는 본문 검증 직후 assertLoginAllowed를 호출하고, 계정 미존재 시에도 동일한 Argon2/scrypt 더미 해시 검증을 통과시켜 응답 지연 편차를 없앱니다.
// /app/server/api/auth/login.post.ts
import { defineEventHandler, readBody, createError } from 'h3'
import { assertLoginAllowed, recordLoginResult } from '~/server/utils/authRateGuard'

const DUMMY_PASSWORD_HASH = '$scrypt$n=16384,r=8,p=1$c2FsdGVkX2R1bW15$8f9a2b3c4d5e6f7a8b9c0d1e2f3a4b5c'

export default defineEventHandler(async (event) => {
  const body = await readBody<{ email?: string; password?: string }>(event)
  if (!body?.email || !body?.password) {
    throw createError({ statusCode: 400, message: '이메일과 비밀번호를 입력해 주세요.' })
  }

  const guardKeys = assertLoginAllowed(event, body.email)
  const user = await findUserByEmail(body.email)

  // 계정 유무에 따른 응답 시간 차이(이메일 가입 여부 추측) 방지용 상수 시간 해시 검증
  const targetHash = user?.passwordHash ?? DUMMY_PASSWORD_HASH
  const isValid = await verifyPasswordSafe(body.password, targetHash)

  if (!user || !isValid) {
    recordLoginResult(guardKeys, false)
    throw createError({ statusCode: 401, message: '계정 정보가 일치하지 않습니다.' })
  }

  recordLoginResult(guardKeys, true)
  return issueUserSession(event, user.id)
})
핵심 포인트: 애플리케이션 레벨에서 이메일 문자열을 그대로 메모리나 Redis 키에 저장하면 로그 유출 시 개인정보(PII) 노출 위험이 따릅니다. 위 구현처럼 소문자로 정규화한 식별자를 단방향
SHA-256해시로 축약(auth:acct:a1b2c3...)하여 버킷 키로 운용하면 개인정보를 남기지 않고도 분산 봇넷의 타겟팅 패턴을 정확히 추적할 수 있습니다.
5. 배포 검증 프로토콜 및 운영 체크리스트
보안 설정은 코드 반영만으로 끝나지 않으며, 실제 패킷 흐름에서 ① 실 IP 복원 정확도, ② 스푸핑 방어 여부, ③ 정상 사용자 격리(Self-DoS 해소) 3가지를 정량적으로 검증해야 합니다.
5.1. $realip_remote_addr 교차 로그 검증과 스모크 테스트
앞서 구성한 security_audit 로그 포맷을 활용하면 Nginx가 인식한 최종 클라이언트 IP($remote_addr)와 TCP 소켓을 맺은 프록시 엣지 IP($realip_remote_addr)를 한 줄에서 대조할 수 있습니다.
# [복원 완료 후 오리진 Nginx 감사 로그 — RFC 5737 예제 대역]
# 공격자(203.0.113.10)만 429로 격리되고 동일 엣지(198.51.100.14)의 일반 사용자(192.0.2.25)는 200 정상 응답
203.0.113.10 (edge:198.51.100.14) - [19/Nov/2026:14:22:08 +0900] "POST /api/auth/login HTTP/2.0" 429 94 "python-requests/2.32" cf_ray="8e4f1a2b3c-ICN"
192.0.2.25 (edge:198.51.100.14) - [19/Nov/2026:14:22:08 +0900] "GET /jobs HTTP/2.0" 200 18420 "Mozilla/5.0" cf_ray="8e4f1a2b41-ICN"
동일한 엣지 노드(198.51.100.14)를 경유해 같은 시각(14:22:08)에 들어온 요청임에도, 임계치를 초과한 공격자 IP(203.0.113.10)만 정확히 429와 Retry-After 헤더를 받고 일반 사용자(192.0.2.25)의 구인 공고 탐색 요청은 지연 없이 200 OK를 반환하는 것을 확인할 수 있습니다.
핵심 포인트: 리버스 프록시 보안 아키텍처의 완성은 오리진 우회 경로(Direct-to-Origin) 차단에 있습니다. 아무리 Cloudflare WAF와
set_real_ip_from을 정교하게 구성하더라도 오리진 서버의80/443포트가 외부 전체 대역에 열려 있으면 공격자는 DNS 이력을 조회해 프록시를 건너뛰고 직접 타격할 수 있습니다. 클라우드 방화벽(Security Group / UFW) 인바운드 규칙을 Cloudflare 공식 IP 대역으로만 제한하거나 **Authenticated Origin Pulls(mTLS)**를 결합해야 3단계 방어선이 빈틈없이 완성됩니다.
5.2. 리버스 프록시 운영 보안 최종 점검표
Cloudflare와 Nginx, Nuxt 서버를 함께 운영하는 환경이라면 배포 전 아래 5가지 항목을 점검해 보시길 권장합니다.
- 신뢰 대역 기반 실 IP 복원:
ngx_http_realip_module에 검증된 프록시 대역(set_real_ip_from)과real_ip_header CF-Connecting-IP가 함께 선언되어$binary_remote_addr오염이 제거되었는지 확인합니다. - 오리진 직접 노출 차단: 방화벽 인바운드 규칙 또는 mTLS를 통해 프록시를 거치지 않는 오리진 서버 직접 연결과 헤더 스푸핑 시도가 물리적으로 차단되어 있는지 점검합니다.
- 경로별 버킷 분리 및
HTTP 429명시: 인증 API와 일반 페이지 조회 존(Zone)을 분리하고,limit_req_status 429및Retry-After헤더를 설정해503서버 장애 오인을 방지합니다. - 계정·IP 복합 애플리케이션 가드: IP 회전형 분산 봇넷에 대비해 서버 런타임(Nitro)에서 해시화된 계정 식별자 기준 슬라이딩 윈도우와 지수 백오프가 작동하는지 검증합니다.
- 감사 로그 가시성 확보: 장애 및 공격 분석 시 즉시 원인을 좁힐 수 있도록 액세스 로그에
$remote_addr,$realip_remote_addr,$http_cf_ray세 가지 추적 지표를 함께 남깁니다.